Sicherheit
Die Karteikarte Sicherheit stellt Einstellungen zur Verfügung, die die Sicherheit der Verbindung und der Kommunikation zum OPC-UA-Server parametrieren.
Die verwendeten Sicherheitseinstellungen werden während der Initialisierungsphase der Verbindung zwischen Client (Visualisierung) und OPC-UA-Server ausgehandelt. Ob ein Zertifikataustausch und eine Verschlüsselung zwischen Client und Server vereinbart werden, hängt davon ab, welche Verfahren Client und Server zulassen und in welcher Reihenfolge der Vergleich zwischen den Verfahren ausgeführt wird.
Auf dem Dialog Sicherheit wird in den Bereichen Erlaubte Sicherheitsstufen und Erlaubte Verschlüsselungen festgelegt, welche Verfahren der Client zulässt. Ein hier deaktivierter Listeneintrag wird vom Client nicht zugelassen. Die Reihenfolge der Listeneinträge sind spaltenweise von oben nach unten als Rangfolge zu interpretieren.
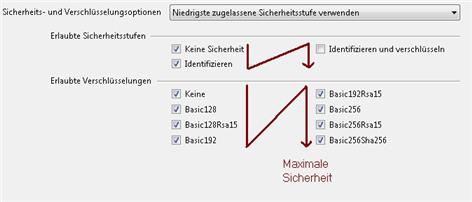
In der Auswahlliste Sicherheits- und Verschlüsselungsoptionen wird die Reihenfolge festgelegt, in der Client und Server die Zulässigkeit eines Verfahrens aushandeln. Das erste Verfahren, bei dem Client und Server zustimmen, wird dann verwendet.
Folgende Einstellungen sind hier erlaubt:
|
Einstellung |
Beschreibung |
|---|---|
|
Niedrigste zugelassene Sicherheitsstufe verwenden |
Die Listen Erlaubte Sicherheitsstufen und Erlaubte Verschlüsselungen werden bei der Verbindungsherstellung in der angegebenen Reihenfolge zum Aushandeln der Verfahren durchlaufen. Das erste Verfahren, dem beiden Seiten zustimmen, wird verwendet. |
|
Höchste zugelassene Sicherheitsstufe verwenden |
Die Listen Erlaubte Sicherheitsstufen und Erlaubte Verschlüsselungen werden bei der Verbindungsherstellung in umgekehrter Reihenfolge zum Aushandeln der Verfahren durchlaufen. |
Wird keine Übereinstimmung von zulässigen Verfahren ermittelt, kann die Verbindung nicht hergestellt werden. Dies wird in der Log-Datei des Systems als Fehler gemeldet.
Dateiname Serverzertifikat
Die Identifizierung zwischen OPC-UA-Server und Client beinhaltet den Austausch eines Zertifikats. Beim ersten Verbindungsaufbau wird bei entsprechender Verfahrenseinstellung Identifizieren oder Identifizieren und verschlüsseln ein Zertifikat vom Server angefordert. Bei Erhalt des Zertifikates fragt das System, ob es als vertrauenswürdig eingestuft werden soll. Bei entsprechender Bestätigung wird das erhaltene Zertifikat unter dem im Feld Dateiname Serverzertifikat angegebenen Namen im Unterordner Cert des Projektverzeichnisses abgespeichert. Ab diesem Zeitpunkt wird das gespeicherte Zertifikat zum Identifizieren des OPC-UA-Servers verwendet.
Der Client generiert selbst ebenfalls ein Zertifikat, das gegebenenfalls beim Server als authentisch eingetragen werden muss. Fehler beim Vergleichen des Zertifikates werden in der Log-Datei des Systems vermerkt.
Parameter für Modul: