EmbeddedWebsite
Steuerelement zum Einbinden einer externen Ressource in die Applikation.
|
Symbol |
|
|
Menüband |
Start > Steuerelemente > Ein-/Ausgabe > Media > EmbeddedWebsite |

Das Steuerelement "EmbeddedWebsite" zeigt Inhalte an, die über einen Web-Server erreichbar sind. Mit Hilfe des Steuerelements können z. B. Webseiten aus dem Internet, Hilfe-Dokumente oder Kamerabilder, die über eine externe Quelle geliefert werden, in die Applikation integriert werden.
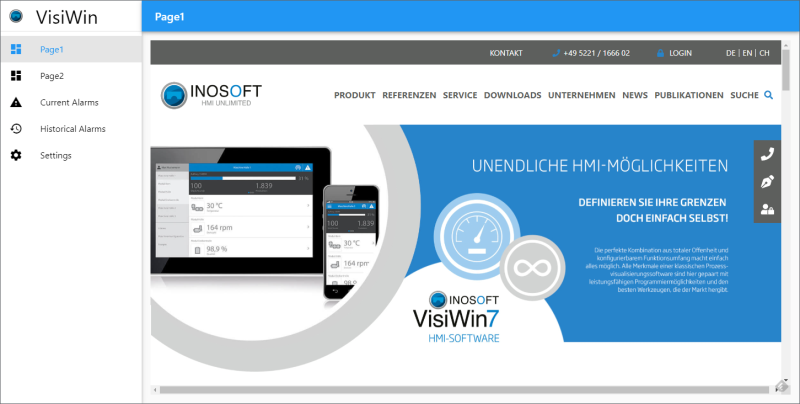
In die Applikation eingebundene INOSOFT-Website
Funktionalitäten
Das Steuerelement unterstützt folgende Funktionalität:
-
Anbindung an die Benutzerverwaltung zur Sperrung der Bedienbarkeit
-
Darstellung des Hintergrunds, des Rahmens, des Schattens etc.
Diese Funktionalitäten können Sie über die Eigenschaften im Fenster Eigenschaften konfigurieren, wenn Sie das Steuerelement im Designer oder in der Dokumentgliederung markieren.
Style
Für das Steuerelement stehen keine System-Styles zur Verfügung. Es können auch keine benutzerdefinierten Styles erstellt werden.
Aufbau
Das Steuerelement beinhaltet das HTML-Element "<iframe>", welches die externe Ressource als Unterelement enthält.
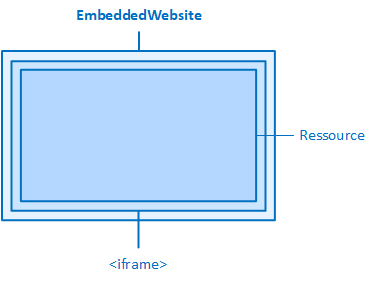
Die EmbeddedWebsite und ihre Elemente
Einbettung einer externen Ressource
Die Quelle für die Ressource wird über die Eigenschaften der Kategorie "Source" angegeben:
RuntimeOnly
Ist die Eigenschaft aktiviert (Standardeinstellung), wird die Ressource (Website) erst zur Laufzeit angezeigt. Wird diese Eigenschaft deaktiviert, wird die Ressource auch bereits im Designer als Vorschau angezeigt.
Legt die Quelle (URL) der anzuzeigenden Ressource (Website) fest.
Beispiel: Um die INOSOFT-Website anzeigen, geben Sie "https://www.inosoft.com" in der Eigenschaft an.
VariableName
Legt die Variable fest, aus der die Quelle (URL) der anzuzeigenden Ressource (Website) zur Laufzeit bezogen wird.
Blockieren und Zulassen von Funktionalitäten der Ressource
Intern wird zur Einbettung einer Ressource das HTML-Element <iframe> verwendet. Dieses Element bindet eine andere Page in die Page ein, auf der es sich befindet.
Im iframe-Element können eine Reihe von Attributen gesetzt werden, die das Verhalten des iframe-Elements – und somit der darin enthaltenen Ressource – steuern. Das wichtigste Attribut des iframe-Elements, das Attribut "src", gibt die URL der Page an, die eingebettet werden soll. In der Entwicklungsumgebung setzen Sie dieses Attribut, indem Sie die Eigenschaft "Src" setzen.
VisiWin stellt noch weitere Attribute des iframe-Elements als Eigenschaften des Steuerelements EmbeddedWebsite zur Verfügung. Diese Eigenschaften lauten genauso, wie die entsprechenden Attribute des HTML-Elements <iframe>.
Beispiel: Die Eigenschaft "Allow" entspricht dem Attribut "allow" des HTML-Elements <iframe>, die Eigenschaft "AllowFullscreen" dem Attribut "allowfullscreen" etc.
Allow
Legt fest, welche Funktionalitäten und APIs der Ressource in welchem Umfang zugelassen werden (Feature Policy). Um mehrere Funktionalitäten anzugeben, verwenden Sie Semikolon gefolgt von einem Leerzeichen zur Trennung.
Beispiel: Die Angabe von "camera 'none'; microphone 'none'" verhindert, dass die Ressource die Kamera- und Mikrofonfunktionalität nutzt.
AllowFullscreen
Legt fest, ob die Ressource den Vollbildmodus aktivieren darf.
AllowPaymentRequest
Legt fest, ob die Ressource die Payment Request API verwenden darf.
Loading
Legt fest, wie der Inhalt der Ressource geladen wird.
-
eager
Der Inhalt wird sofort geladen, auch wenn dieser Inhalt außerhalb des Viewports (d. h. des sichtbaren Bereichs) liegt und erst nach dem Scrollen sichtbar wird (Standardeinstellung).
-
lazy
Der Inhalt wird erst geladen, wenn dieser Inhalt beim Scrollen in die Nähe des Viewports (d. h. des sichtbaren Bereichs) kommt.
ReferrerPolicy
Legt fest, ob und in welchem Umfang die URL (Referrer) des Dokuments (der Quelle) übermittelt wird, wenn der Nutzer über einen Link auf diesem Dokument zu einem anderen Dokument (zum Ziel) navigiert (Referrer Policy). Diese Information kann vom Website-Inhaber dazu genutzt werden zu untersuchen, von welchen Websites die Besucher seiner Website kommen.
-
no-referrer
Die URL der Quelle wird nicht übermittelt.
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
beliebig
-
-
no-referrer-when-downgrade
Die URL der Quelle wird nicht übermittelt, wenn das Ziel ein weniger sicheres Protokoll verwendet (HTTPS→HTTP), in allen anderen Fällten wird die volle URL der Quelle übermittelt.
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
https://inosoft.com/page2
https://inosoft.com/page1
https://inosoft.com/page1
https://example.com
https://inosoft.com/page1
https://inosoft.com/page1
http://example.com
-
-
origin
Die URL der Quelle wird ohne den Pfad übermittelt (Teil der URL nach dem ersten einfachen Schrägstrich).
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
beliebig
https://inosoft.com/
-
origin-when-cross-origin
Wenn das Ziel in derselben Domain liegt, wird die volle URL der Quelle übermittelt. Wenn das Ziel eine andere Domain hat, wird die URL ohne den Pfad übermittelt (Teil der URL nach dem ersten einfachen Schrägstrich).
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
https://inosoft.com/page2
https://inosoft.com/page1
https://inosoft.com/page1
https://example.com
https://inosoft.com/
https://inosoft.com/page1
http://example.com
https://inosoft.com/
-
same-origin
Die URL wird nur übermittelt, wenn das Ziel sich in derselben Domain befindet.
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
https://inosoft.com/page2
https://inosoft.com/page1
https://inosoft.com/page1
https://example.com
-
-
strict-origin
Ähnlich wie "origin", jedoch wird die URL hierbei nur dann übermittelt, wenn das Ziel über HTTPS angefragt wird.
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
https://example.com
https://inosoft.com/
https://inosoft.com/page1
http://example.com
-
http://example.com/page1
beliebig
http://example.com/
-
strict-origin-when-cross-origin
Ähnlich wie "origin-when-cross-origin", jedoch wird hierbei keine Information übermittelt, wenn das Schema herabgestuft wird (Navigation von HTTPS zu HTTP).
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1
https://inosoft.com/page2
https://inosoft.com/page1
https://inosoft.com/page1
https://example.com
https://inosoft.com/
https://inosoft.com/page1
http://example.com
-
-
unsafe-url
Es wird immer die volle URL übermittelt.
Beispiel:
Quelle
Ziel
Übermittelte URL (Referrer)
https://inosoft.com/page1?q=123
beliebig
https://inosoft.com/page1?q=123
Beschränken der Aktivitäten der Ressource
Die Aktivitäten der Ressource, die in JavaScript programmiert werden, wie z. B. das Öffnen von zusätzlichen Fenstern (Pop-ups), können über das Attribut"sandbox", das im internen Element <iframe> gesetzt wird, beschränkt werden.
Das Attribut "sandbox" sowie einige der Werte dieses Attributs können in der »EASY UI Designer« IDE als Eigenschaften des Steuerelements EmbeddedWebsite in der Kategorie "Sandbox" gesetzt werden.
Beispiel: Der Wert "AllowForms" setzt intern die Eigenschaft "sandbox" auf den Wert "allow-forms", die Eigenschaft "AllowModals" setzt den Wert "allow-modals" etc.
UseSandbox
Legt fest, dass alle Aktivitäten der Ressource, wie z. B. das Öffnen von Pop-ups, im Steuerelement blockiert werden. Wird diese Eigenschaft aktiviert, wird das Attribut "sandbox" im internen Element <iframe> des Steuerelements gesetzt. Weitere Eigenschaften der Kategorie "Sandbox" heben, wenn sie aktiviert werden, die jeweilige Beschränkung der Sandbox wieder auf.
AllowForms
Legt fest, ob die Ressource Formulare absenden darf.
AllowModals
Legt fest, dass die Ressource modale Dialoge (d. h. Dialoge, die eine Interaktion des Nutzers erfordern und somit das Hauptfenster blockieren) anzeigen darf.
AllowOrientationLock
Legt fest, dass die Ressource die Bildschirmorientierung sperren darf.
AllowPointerLock
Legt fest, dass die Ressource die Pointer Lock API (Ausblenden des Mauszeigers, Begrenzen des Mauszeigers auf bestimmte Elemente u. a.) verwenden darf.
AllowPopups
Legt fest, dass die Ressource zusätzliche Fenster (Pop-ups) öffnen darf. Um Popups zu erlauben, muss zusätzlich die Eigenschaft "AllowSripts" aktiviert sein.
AllowPopupsToEscapeSandbox
Legt fest, dass die Ressource Pop-ups öffnen darf, die nicht dem Sandboxing unterliegen und daher ihrerseits Pop-ups öffnen dürfen.
AllowPresentation
Legt fest, dass die Ressource die Presentation API nutzen darf.
AllowSameOrigin
Wird diese Eigenschaft nicht aktiviert, wird allen Inhalten der Ressource Same-Origin-Status verweigert, auch wenn sie dieselbe Origin haben.
AllowScripts
Legt fest, dass die Ressource Scripts ausführen darf.
AllowTopNavigation
Legt fest, dass die Ressource im obersten Browserkontext (d. h. im Applikationsfenster, außerhalb des Steuerelements EmbeddedWebsite) angezeigt werden darf.
AllowTopNavigationByUserActivation
Legt fest, dass die Ressource im obersten Browserkontext (d. h. im Applikationsfenster, außerhalb des Steuerelements EmbeddedWebsite) angezeigt werden darf, sofern dies durch eine Benutzeraktion ausgelöst wird.
Verwandte Themen: